 |
Podcast
|
Noticias Aranzadi LA LEY te ofrece sus podcast, actualizados a diario, para que puedas estar puntualmente informado de la actualidad jurídica
Todos los días podrás escuchar los contenidos que hemos preparado con las noticias más destacadas.
 |
Especial LA LEY Privacidad, nº 29
|
Contenidos del n.º 29 |
 |
Sumario
¿Atar en corto a la inteligencia artificial significa regular?; Entrevista a Julián Isla, gestor de Recursos de Datos e IA de Microsoft, director de la Fundación 29 y miembro del Comité de Medicamentos Huérfanos de la EMA; Identificación biométrica policial en España: evolución histórico-normativa, régimen de la Ley Orgánica 7/2021 y encuadramiento en la jurisprudencia reciente del TJUE; Biometría como solución al fraude financiero y su aplicabilidad desde la privacidad; Las advertencias de la AEPD sobre el uso de imágenes de terceros en sistemas de IA; El reto de hacer efectivo el derecho al olvido en la IA generativa: entre el RGPD, el AI Act y el machine unlearning; Guías y otros documentos de la AEPD en relación con el RGPD...
|
|
|
Presentación del n.º 29 |
 |
En este número…
A las puertas de unas elecciones generales nos encontramos en un escenario de intensa actualidad donde la gobernanza de los datos y la transparencia en los mercados digitales resultan fundamentales para nuestras garantías democráticas.
|
|
Editorial |
 |
¿Atar en corto a la inteligencia artificial significa regular?Ricard Martínez Martínez
El editorial aborda los incidentes y advertencias recientes sobre sistemas de inteligencia artificial avanzados y agentes con capacidad de actuar de forma autónoma. A partir de ese debate, plantea que frenar o ralentizar el desarrollo puede ser necesario en determinados casos, pero que no basta si no se acompaña de controles, evaluaciones y mecanismos de supervisión. Desde la experiencia práctica de la universidad, se considera el problema tanto desde el punto de vista del despliegue de herramientas como desde la investigación de frontera. Se plantea que la combinación de exigencias derivadas de marcos reguladores preexistentes, como el análisis ético, la evaluación de impacto sobre derechos fundamentales, la evaluación de impacto relativa a la protección de datos y los mapas de riesgos, son funcionales a la solución del problema. También aborda el papel de los entornos de prueba o sandboxes y la coordinación entre empresas, autoridades, legisladores, comunidad científica y organizaciones usuarias.
|
|
Entrevistas
|
 |
Entrevista a Julián Isla, gestor de Recursos de Datos e IA de Microsoft, director de la Fundación 29 y miembro del Comité de Medicamentos Huérfanos de la EMA«El buen profesional de privacidad no es quien pone más obstáculos, sino quien consigue que un uso valioso de los datos pueda realizarse de manera legítima, segura y comprensible para los pacientes»
Julián Isla no llegó a la inteligencia artificial y los datos de salud por vocación tecnológica, sino por necesidad: el diagnóstico tardío de su hijo Sergio, afectado por el síndrome de Dravet, le empujó a convertir la frustración en propósito. Ingeniero de software en Microsoft, fundador de la Federación Europea de Síndrome de Dravet y director de Fundación 29, combina desde hace más de una década el activismo de pacientes con la representación institucional en organismos como la EMA o Ciberer. En esta entrevista reflexiona sobre el papel de la privacidad como facilitadora —no como obstáculo— de la investigación sanitaria, analiza proyectos como HealthData29 o DxGPT, y comparte su visión sobre explicabilidad, riesgo, confianza y el futuro de la relación entre pacientes, profesionales sanitarios e inteligencia artificial.
|
|
Estudio Jurídico
|
 |
Identificación biométrica policial en España: evolución histórico-normativa, régimen de la Ley Orgánica 7/2021 y encuadramiento en la jurisprudencia reciente del Tribunal de Justicia de la Unión EuropeaCarlos Manuel Fernández González Delegado de Protección de Datos de la Secretaría de Estado de Seguridad
El tratamiento de datos biométricos para la identificación de personas en el ejercicio de las funciones de las Fuerzas y Cuerpos de Seguridad constituye una práctica cuya legitimidad jurídica ha experimentado una transformación sustancial en el último decenio. La transposición de la Directiva (UE) 2016/680 mediante la Ley Orgánica 7/2021, de 26 de mayo, junto con otras normas del Derecho de la Unión Europea, ha dotado por primera vez al ordenamiento español de un marco específico de garantías para la protección de las personas físicas frente al tratamiento de sus datos biométricos en el ámbito policial. Las recientes Sentencias del Tribunal de Justicia de la Unión Europea en los asuntos C-57/23 (Policejní prezidium) y C-371/24 (Comdribus) han precisado el alcance y los requisitos sistemáticos aplicables a dichas operaciones, suscitando interrogantes de plena actualidad sobre la adecuación del ordenamiento jurídico español a los estándares europeos. El presente trabajo examina la evolución histórica y normativa de esta práctica, analiza el régimen jurídico vigente y extrae las implicaciones de esa jurisprudencia para el futuro de estos sistemas de identificación.
|
|
 |
Biometría como solución al fraude financiero y su aplicabilidad desde la privacidadSergio Planelles Seva Graduado en Relaciones Internacionales con Máster en Derecho de la Sociedad Digital
La identidad digital ha adquirido un papel clave en la sociedad actual. Al mismo tiempo, los índices de cibercriminalidad son cada vez más elevados, con el fraude como mayor amenaza. Su naturaleza evolutiva requiere una respuesta tecnológicamente avanzada y aplicable a largo plazo. El estudio valora a la biometría como principal solución, analizando su naturaleza, efectividad, grupos y principales alternativas. Además, se investiga la proporcionalidad de su aplicación en el sector financiero, valorando beneficios y riesgos de privacidad y protección de datos. Se concluye que, combinada con otros métodos y bajo estrictos requisitos, su aplicación resulta clave y proporcional en el sector financiero.
|
|
El Foro de la Privacidad
|
 |
Las advertencias de la Agencia Española de Protección de Datos sobre el uso de imágenes de terceros en sistemas de inteligencia artificialMaría Victoria Jiménez Martínez Profesora Contratada Doctora de Derecho Civil (Acreditada a Titular)
En este trabajo se sistematizarán los riesgos más relevantes que se derivan de la utilización de imágenes de las personas por los sistemas de inteligencia artificial tal y como los concibe la Agencia Española de Protección de Datos.
|
|
 |
El reto de hacer efectivo el derecho al olvido en la inteligencia artificial generativa: entre el RGPD, el AI Act y el machine unlearningAna Martínez Rodríguez Abogada del Área de Derecho Mercantil
La inteligencia artificial generativa ha convertido el derecho al olvido en una paradoja jurídica: el RGPD reconoce al interesado la facultad de exigir la supresión, pero un LLM puede diluir el dato personal en sus parámetros hasta hacer incierta su localización, eliminación y verificación. El AI Act mejora la gobernanza, pero no exige que los modelos sepan «olvidar». Este trabajo sostiene que la efectividad del artículo 17 RGPD exige conectar derecho y arquitectura tecnológica mediante trazabilidad, auditabilidad, privacidad desde el diseño y el desarrollo progresivo del machine unlearning.
|
|
 |
Guías y otros documentos de la AEPD en relación con el RGPDLucía Miralles Bonilla Privacy, Data Protection and Procedural Law at Écija
Hemos sintetizado en una tabla la amplia serie de documentos, principalmente Guías, que la Agencia Española de Protección de Datos ha ido elaborando en ejercicio de sus competencias y que iremos actualizando número a número.
|
|
Infracciones y Procedimiento Sancionador
|
 |
Antecedentes penales negativos y artículo 10 RGPD, acceso a las imágenes de un coche y publicación de datos en una red social sin legitimaciónF. Javier Sempere PhD-Doctor en Derecho. Letrado y Delegado de Protección de Datos del Consejo General del Poder Judicial
Desde la aplicación del RGPD, la AEPD ha considerado que el certificado negativo de antecedentes penales suponía la aplicación del artículo 10 del RGPD relativo al tratamiento de infracciones y condenas penales. La Audiencia Nacional, en una reciente sentencia, ha resuelto lo contrario. Por otra parte, ¿hasta dónde alcanza el derecho de acceso a las grabaciones que hayan sido recogidas por las cámaras de videovigilancia? Si acudimos al artículo 13 del RGPD, este derecho cubre, como no puede ser de otra forma, únicamente aquellas grabaciones en las que aparezcamos, debiendo difuminarse si aparecen terceros. Pero ¿puedo obtener las grabaciones de un incidente que haya afectado a mi coche en un aparcamiento ejerciendo el derecho de acceso? Otra de las cuestiones que genera discusión en el RGPD es la aplicación de la denominada «excepción doméstica», ya que su interpretación resulta muy restrictiva. Son numerosos los procedimientos sancionadores tramitados contra personas físicas por la publicación de datos e información de terceros en redes sociales.
|
|
Sector Público
|
 |
¿La libre designación del DPD en las administraciones públicas es una opción legal?Virginia Guasp Martínez Vocal asesora de la Subdirección General de Inspección de Datos
El presente artículo aborda una cuestión de especial relevancia en materia de protección de datos en el sector público: la compatibilidad entre la provisión del puesto de delegado de protección de datos (DPD) mediante el sistema de libre designación y la exigencia de independencia funcional que el Reglamento General de Protección de Datos (RGPD) y la Ley Orgánica 3/2018, de 5 de diciembre, de Protección de Datos Personales y garantía de los derechos digitales (LOPDGDD) atribuyen a esta figura. La sentencia del Tribunal Superior de Justicia de Asturias de 5 de mayo de 2026, rec. 539/2025, pone fin a este debate, al manifestar que la libre designación puede constituir una opción legal para la provisión de estos puestos.
|
|
Ciberseguridad
|
 |
La protección de datos personales en la Blockchain: introducción al modelo Europeo (I)Rodrigo Ezequiel Bionda Juez en lo Civil y Comercial de la Provincia de Buenos Aires, Argentina
Las Directrices 02/2025 del Comité Europeo de Protección de Datos consolidan un modelo europeo para el tratamiento de datos personales mediante tecnologías web3 y arquitecturas blockchain. En este aporte, se efectúa un análisis —que será complementado en un estudio posterior— a su significado jurídico y técnico, la atribución de responsabilidades, la preferencia por arquitecturas permisionadas, el almacenamiento dentro y fuera de la cadena, los derechos de supresión y rectificación, las transferencias internacionales, la evaluación de impacto y la obsolescencia criptográfica. Transitando por esa contradicción sistémica entre inmutabilidad y la necesidad de que los datos labrados sobre piedra criptográfica sean esencialmente editables, se arriba a la conclusión de que la inmutabilidad propia de la blockchain no constituye una excepción al RGPD, sino un riesgo inmanente a su arquitectura que debe ser gobernado desde el diseño.
|
|
 |
La impunidad en el entrenamiento de la inteligencia artificial y el escaso control sobre su comportamientoManuel D. Serrat Olmos Jefe de Servicio de Sistemas y Tecnologías de la Información
En julio de 2026 salió a la luz pública el «hackeo» que un modelo de inteligencia artificial en entrenamiento de OpenAI había realizado a otra empresa tecnológica, supuestamente, saltándose las restricciones que los expertos de la compañía le habían impuesto. Unos días después, Anthropic, otra empresa del sector, anunció que uno de sus modelos había «hackeado» de forma autónoma y sin instrucciones para ello a tres empresas en abril pasado. Estas cuestiones, unidas al uso masivo de datos y documentos privados por parte de las empresas desarrolladoras de IA, levantan ciertas suspicacias sobre su impunidad legal, pero, sobre todo, sobre la verdadera capacidad de las empresas propietarias de los modelos de controlar realmente su funcionamiento.
|
|
Espacio Europeo de Protección de Datos
|
 |
Actividad reciente del SEPD y del CEPD: supervisión del uso de la IA, Digital Ómnibus, independencia de los DPD y reforma de la ciberseguridadJulia Schwarz Asesora Jurídica de la Secretaría General del SEPD Coordinador: Leonardo Cervera Navas Director del Supervisor Europeo de Protección de Datos
En esta ocasión damos noticia de la actividad reciente del Supervisor Europeo de Protección de Datos (SEPD), así como de la actividad más destacable del Comité Europeo de Protección de Datos (CEPD). Entre las actuaciones llevadas a cabo en 2026 por el SEPD, debemos citar su enfoque para la supervisión del uso de la IA por parte de las instituciones, órganos y organismos de la UE, su participación en el debate sobre las propuestas de Digital Ómnibus de la Comisión Europea, sus nuevas responsabilidades de supervisión en materia de IA y sus nuevas directrices y normas vinculantes para proteger la independencia de los delegados de protección de datos en todas las instituciones de la UE. En cuanto al Comité Europeo de Protección de Datos (CEPD), destacan los dictámenes conjuntos EDPB/EDPS sobre el Digital Ómnibus, sobre el Digital Ómnibus en materia de IA y sobre la reforma de la ciberseguridad.
|
|
 |
País de origen y control algorítmico tras la sentencia WebGroup/CoyoteJuan Vega Felgueroso Vocal de la Autoridad Independiente de Protección del Informante, A.A.I.
La sentencia de la Gran Sala del Tribunal de Justicia de 16 de junio de 2026 (asuntos acumulados C-188/24 y C-190/24, WebGroup Czech Republic y NKL Associates y Coyote System) precisa el alcance del principio de país de origen de la Directiva 2000/31 y de sus excepciones. El Tribunal rechaza la aplicación a prestadores establecidos en otros Estados miembros de una obligación penal general de impedir el acceso de menores a contenidos pornográficos, pero admite medidas individualizadas frente a servicios determinados cuando se cumplan las condiciones del artículo 3.4. La sentencia contiene además una relevante precisión sobre el concepto de control en la exención de alojamiento: la predeterminación algorítmica de las condiciones de difusión puede excluir el carácter neutral del prestador. Este comentario examina ambos aspectos y su proyección sobre el Reglamento de Servicios Digitales.
|
|
 |
Directrices y recomendaciones del Comité Europeo de Protección de Datos en relación con el articulado del RGPDLucía Miralles Bonilla Privacy, Data Protection and Litigation at ECIJA
Para facilitar a nuestros lectores el conocimiento de las directrices y recomendaciones del CEPD, imprescindible para la adecuada comprensión y correcta aplicación del Reglamento, en este documento recogemos, ordenados cronológicamente, la relación de directrices y otros documentos emitidos por el Comité desde el 25 de mayo de 2018, fecha en que comenzó a funcionar este organismo, agrupados por los artículos del Reglamento a los que se refieren.
|
|
Crónica de Corresponsales
|
 |
Comentario sobre algunos proyectos de ley, y en algunos casos leyes, en Alemania que pueden ser calificados de distópicosRicardo Morte Ferrer Abogado, consultor y docente en protección de datos.
Parece que Alemania está entrando en una fase que consiste en olvidar la famosa frase de Benjamin Franklin: «Aquellos que renunciarían a la libertad esencial para comprar un poco de seguridad temporal, no merecen ni libertad ni seguridad» (aunque hay diferentes traducciones de esta frase, creo que la mencionada es lo suficientemente clara). Recientemente han surgido diferentes leyes de policía, de conversión de los servicios de información en servicios secretos, aplicación de Inteligencia Artificial en sistemas de videovigilancia (si bien este punto está relacionado con las leyes de policía, me ha parecido adecuado mencionarlo por separado)… y, desgraciadamente, hay más casos. Aunque cada uno de los instrumentos legislativos mencionados podría merecer un artículo exclusivo, parece más adecuado presentar la situación con los ejemplos mencionados para, quizás, más adelante profundizar en alguno de los casos.
|
|
 |
El derecho de reclamación del interesado tras la DUAA: nuevas exigencias para el responsableLaura Aliaga Martínez Abogada. Investigadora en el Cloud Legal Project, Microsoft Cloud Computing Research Centre, Queen Mary University of London
Las reclamaciones planteadas directamente por el interesado al ICO venían colapsando a esta Autoridad. Para aliviar esta saturación, la DUAA, ampliando las obligaciones del responsable, ha establecido un nuevo régimen de reclamaciones que fomenta su tramitación en primera instancia por el responsable. Dada la relevancia de esta novedad, el ICO ha publicado una guía donde desarrolla criterios que el responsable debería seguir en la actualización de sus normas de gobernanza interna para su alineamiento ante posibles revisiones de sus actuaciones. Dichos criterios se centran, fundamentalmente, en la existencia de procesos y mecanismos eficaces para recibir, investigar y resolver las cuestiones planteadas por los interesados.
|
|
 |
Cesión de datos entre organismos públicos: los límites fijados por la Corte Suprema en el caso «Torres Abad»Mariano Peruzzotti Abogado
Este artículo examina un reciente fallo de la Corte Suprema de Justicia de la Nación Argentina que aborda los límites constitucionales a la cesión de datos personales entre organismos públicos sin el consentimiento de su titular. La Corte sostuvo que el consentimiento constituye una regla de rango constitucional, anclada en los derechos a la privacidad y a la autodeterminación informativa, y declaró la inconstitucionalidad de las amplias excepciones legales que eximen a los organismos estatales del deber de recabar el consentimiento, tanto al obtener como al ceder datos personales. El precedente aporta pautas relevantes en materia de finalidad, proporcionalidad y alcance del control judicial sobre la legislación de protección de datos.
|
|
 |
Modernización de la normativa de protección de datos personales en Colombia, una necesidad inaplazable: un enfoque desde los usos de la inteligencia artificialHeidy Elieth Balanta Abogada
Este artículo examina la reforma del régimen colombiano de protección de datos personales desde la perspectiva de los usos de la inteligencia artificial. Parte de que la Ley 1581 de 2012 conserva principios tecnológicamente neutrales, pero con una arquitectura de generación anterior al estándar en protección de datos actual, centrada en el consentimiento, con un catálogo cerrado de derechos y sin enfoque de riesgos, que ha entrado en crisis de aplicabilidad frente a los ecosistemas digitales. Se analizan los principales aspectos del proyecto de ley estatutaria que cursa en el Congreso, analizando sus novedades con enfoque en inteligencia artificial. Se concluye que la reforma corrige lo básico, pero no incorpora elementos que el debate exige, algunas de estas son: obligaciones asimétricas según el poder informático de los responsables, reglas sobre inferencias y perfiles grupales, y mecanismos de defensa colectiva del derecho.
|
|
 |
Nuevos Estándares de Protección de Datos de la Red Iberoamericana: perspectivas, retos y derechos emergentes en el ecosistema digitalAna Brian Nougreres Relator Especial de las Naciones Unidas para el Derecho a la Privacidad
Se analizan los nuevos Estándares de Protección de Datos de la Red Iberoamericana de Protección de Datos, aprobados el 26 de mayo de 2026 en Cartagena de Indias (Colombia), que se presentan como una respuesta ineludible a una sociedad digitalizada donde los datos estructuran la economía y determinan el acceso a derechos fundamentales.
|
|
 |
Del principio ético al deber de cumplimiento: inteligencia artificial generativa, judicatura y protección de datos personales en Chile. La Guía de la academia judicial a la luz de la Ley N.º 21.719Yasna Bastidas Cid Profesora de la Facultad de Derecho
El uso de inteligencia artificial generativa en la función judicial plantea nuevos desafíos para la protección de datos personales. Este artículo analiza la Guía Básica sobre Inteligencia Artificial Generativa para el ejercicio de Juezas y Jueces de la Academia Judicial a la luz de la Ley No 21.719 de Chile. Se examinan particularmente el tratamiento de datos mediante prompts, la anonimización, la relación con proveedores, la protección desde el diseño, la evaluación de impacto, la seguridad y la supervisión humana. Se sostiene que la nueva regulación permite profundizar y sistematizar las orientaciones de la Guía, avanzando hacia un modelo institucional de cumplimiento basado en la gestión preventiva del riesgo.
|
|
 |
Análisis comparativo de la normativa de protección de datos personales: España, Unión Europea, Estados Unidos, Canadá y MéxicoEfrén Díaz Díaz(1) Abogado y Doctor en Derecho Sara Joy Porter Carbajal(2) Máster en Asuntos Internacionales, Universidad Pontificia Comillas (ICADE)
El presente trabajo analiza, desde una perspectiva comparada, el régimen de protección de datos personales de España y la Unión Europea frente al de Estados Unidos, Canadá y México. El estudio parte de la evolución normativa española, desde la LOPD de 1999 hasta la LOPDGDD de 2018, que la sustituyó, como referencia. El análisis se centra principalmente en Estados Unidos, examinando el desarrollo de la legislación estatal entre 2018 y 2026, periodo en que veintidós estados aprobaron normativa propia. Se revisan la legislación, el proceso de aprobación y las iniciativas regulatorias de los cincuenta estados, así como los derechos reconocidos a los consumidores, las obligaciones empresariales y los mecanismos de aplicación y sanción, con especial atención a la ausencia de una ley federal integral y a las dificultades que ello genera para consumidores y empresas. Canadá y México se incorporan como referentes adicionales, al contar con marcos propios que permiten contrastar distintos grados de desarrollo normativo fuera de Estados Unidos. El trabajo concluye con una reflexión sobre los retos que la inteligencia artificial plantea a los principios clásicos de protección de datos y sobre las consecuencias de la fragmentación normativa estadounidense para el sector empresarial.
|
|
 |
Proteger, reconocer, registrar: el Sistema brasileño «Mulher Segura» entre heteroformación y autodeterminación informativaEder van Pelt Profesor de Derecho, Universidade Federal Fluminense (Brasil)
Brasil creó en 2026 el Sistema Integrado Mulher Segura, que conectará registros sobre violencia producidos por la seguridad pública, la sanidad y la asistencia social. La integración puede evitar que una mujer tenga que repetir su historia ante cada institución, pero también construye sobre ella una trayectoria informacional. El artículo sostiene que la protección se completa cuando la legibilidad producida para el Estado se acompaña de medios para que la propia mujer conozca, rectifique y cuestione el recorrido de sus datos. Esta asimetría se examina como un problema de heteroformación y autodeterminación informativa.
|
|
Actualidad Profesional
|
 |
Más allá de las guías: formación y criterio para aplicar eficazmente el Reglamento de IAAlberto Casaseca Especialista en Protección de Datos, Regulación Digital e Inteligencia Artificial en Clece (Grupo ACS)
La inteligencia artificial avanza a un ritmo que desborda la lógica tradicional del cumplimiento. Mientras las organizaciones todavía identifican sus casos de uso y distribuyen responsabilidades, los modelos más avanzados amplían sus capacidades de razonamiento, generación multimodal, uso de herramientas y actuación semiautónoma. El reto ya no es solo comprender y cumplir una nueva norma dentro del complejo marco regulatorio europeo, sino construir una capacidad organizativa que permita gobernar una tecnología que evoluciona rápidamente mientras la propia organización se adapta.
|
|
Diario LA LEY, 11027 de 16 de octubre de 2026
|
|
Opinión
|
Doctrina |
 |
Competencias profesionales y solicitud de licencias. La STS de 4 de junio de 2026Alberto Palomar Olmeda Profesor Titular (Acred) de derecho Administrativo. Abogado
El trabajo analiza la STS de 4 de junio de 2026 sobre las competencias profesionales en proyectos de cambio de uso de edificios. Examina la normativa aplicable y la jurisprudencia previa sobre libertad de acceso con idoneidad, frente a la exclusividad competencial. El Tribunal Supremo concluye que los proyectos que transformen un edificio comercial o industrial en residencial deben ser redactados por un arquitecto superior. Esta exigencia se justifica por la necesidad de garantizar las condiciones de habitabilidad, seguridad y funcionalidad. La reserva profesional resulta compatible con los principios de necesidad y proporcionalidad de la Ley de Garantía de la Unidad de Mercado
|
|
Tribuna |
 |
Sustantivos valores(1)Jerónimo Pedrosa del Pino Plaza n.o 3, sección mixta del Tribunal de Primera Instancia de Ciudad Real
A raíz de la reciente sentencia dictada por la Sala de lo Penal del Tribunal Supremo en la Causa Especial 20775/2020, conocida como «Caso Ábalos» o «Caso Mascarillas», el autor analiza el delito de organización criminal, desde la inclusión en el Código Penal, por LO 5/2010, del Capítulo VI del Título XXII del Libro II, que lleva por rúbrica «De las organizaciones y grupos criminales», hasta la reciente Directiva 2026/1021, de 29 de abril, del Parlamento Europeo y del Consejo, sobre lucha contra la corrupción.
|
|
Tribuna |
 |
¿El Tribunal Supremo y el Tribunal Constitucional avalan los delitos etiqueta? El delito militar de acoso por razón de sexo como anuncio de un futuro felizRafael Guerra González Abogado
El artículo critica la regulación del delito militar de «acoso por razón de sexo» en el artículo 50 del Código Penal Militar. Sostiene el autor que esta figura carece de una descripción clara y precisa de la conducta sancionable, vulnerando el principio de tipicidad. Analiza la sentencia 30/2025 del Tribunal Supremo, que rechazó plantear una cuestión de inconstitucionalidad y comenta la decisión del Tribunal Constitucional de no admitir el recurso de amparo relacionado con el caso. El texto cuestiona que el Supremo recurriera al Diccionario de la Real Academia para concretar el significado del delito. Finalmente, advierte del riesgo de consolidar «delitos etiqueta», sujetos a interpretaciones judiciales amplias y potencialmente arbitrarias.
|
|
Comentarios de Jurisprudencia |
 |
Accidente de trabajo y carga de la prueba de que el infarto aconteció en tiempo de trabajo: especial referencia al teletrabajo con horario flexibleYolanda Cano Galán Catedrática de Derecho del Trabajo y de la Seguridad Social
En supuestos en que no existe un registro de jornada en que conste el inicio y final de la jornada y las pausas y su duración, prestándose servicios en la modalidad de teletrabajo con horario flexible, si el infarto de miocardio acontece en horario en que podrían prestarse servicios, se aplica la presunción del art. 156.3 LGSS, de que la lesión acontece en tiempo de trabajo a efectos de considerar que el fallecimiento derivó de accidente de trabajo, debiendo aportar quien pretenda la aplicación de la presunción, indicios de que se estaban prestando servicios efectivamente, indicios que serán suficientes para que sea la empresa la que deba probar que el infarto no aconteció en tiempo de trabajo, y por lo tanto no procede reconocer la prestación como derivada de accidente de trabajo.
|
|
Se ha escrito en… Tráfico y Seguridad Vial
|
 |
Revista Tráfico y Seguridad Vial«Indemnizaciones por esperas en hospitales y por acumulación de secuelas a la muerte», por Vicente Magro Servet
La revista Tráfico y Seguridad Vial te ofrece, en abierto, este artículo incluido en su último número publicado, 320 octubre 2026, firmado por el magistrado del Tribunal Supremo Vicente Magro Servet.
|
|
La sentencia del día
|
 |
La obligación de aplicar medidas frente a agentes cancerígenos se activa por la mera condición de trabajador expuesto a humos diésel
La exposición laboral de los trabajadores de las estaciones de ITV a humos diésel genera un riesgo de contaminación, aunque sea muy bajo, de la ropa y de la piel; de ahí se deriva la obligación de la empresa de proveer ropa de trabajo adecuada, facilitar lugares separados para la ropa de trabajo y la de vestir, y responsabilizarse del lavado y descontaminación de la ropa laboral.
|
|
Sentencias y resoluciones
|
 |
El uso del adjetivo «fresca» en el etiquetado de la «horchata pasteurizada» no constituye un acto de competencia desleal
No constituye un acto de engaño, pues los productos de alimentación "frescos" son tanto los "naturales", como los "preparados", que precisan "conservación en condiciones de temperatura regulada". No se ha acreditado que pueda inducir a error a los destinatarios, ni que sea susceptible de alterar su comportamiento económico. Tampoco constituye infracción de normas sobre el etiquetado.
|
|
 |
La ausencia de registro horario no invierte la carga de la prueba de las horas extraordinarias cuando existe una jornada fija pactada
El trabajador, contratado como conductor mecánico en una empresa de transporte por carretera y sujeto al correspondiente convenio sectorial, tenía una jornada fija de 20 horas semanales y no aportó ningún indicio específico de haber realizado una jornada superior.
|
|
 |
Infracción de la marca CAMEL por la web www.camelstore.com, que aloja una plataforma de venta de calzado y ropa con el signo CAMEL y la figura del camello
Dado el grado de similitud existente, el público pertinente establecerá un vínculo entre las marcas CAMEL de la demandante y los productos comercializados en línea por la parte demandada. Esa identidad provoca una asociación que induce o puede inducir al público a creer que los productos que se venden en la web son los de la empresa titular de la marca, lo que implica un aprovechamiento desleal del renombre y distintividad de las marcas CAMEL.
|
|
Jubilare
|
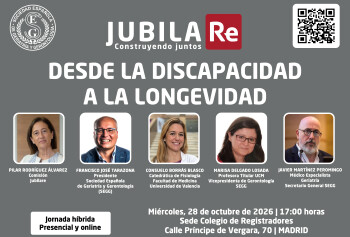 |
«Desde la discapacidad a la longevidad», tema de debate de la próxima jornada Jubilare
Tendrá lugar el próximo 28 de octubre en la sede del Colegio de Registradores a las 17,00 h. La jornada también podrá seguirse en formato online vía Teams.
|
|
|




No hay comentarios:
Publicar un comentario